Para proveedores del sector energético
Antes de firmar, entiende qué se compromete a cumplir tu empresa.
Tu cliente te ha enviado unos requisitos de ciberseguridad y necesita tu respuesta.
En GrayHats revisamos el documento antes de reunirnos y, en 30 minutos contigo y tu equipo, valoramos qué cumplís, qué falta y qué necesitáis comprobar.
Envíanos el documento antes de la reunión para que podamos ir al grano. Sin compromiso. Consultoría gratuita.
POR QUÉ CUESTA TANTO CONTESTARLO
Entender lo que te piden es el primer paso para responder.
Qué significa cada requisito
El documento utiliza términos técnicos que necesitas traducir a medidas concretas en tu empresa.
Qué puedes demostrar
Tener una medida implantada y disponer de la documentación que la acredita son cuestiones que conviene revisar.
Qué estás comprometiendo a tu empresa a cumplir
Antes de firmar, necesitas contrastar lo que pide tu cliente con lo que realmente tenéis.
Te ayudamos a ordenar esas respuestas con tu equipo.
TE PROPONEMOS UN PLAN
30 minutos para aclarar cómo responder a tu cliente
Antes
Nos mandas el documento y lo revisamos
Lo leemos entero antes de vernos.
Durante
Lo contrastamos con vuestra situación
Revisamos contigo y, preferiblemente, con quien lleva vuestros sistemas qué medidas tenéis, qué falta y qué puntos necesitan más información.
Después
Resumen de situación por escrito
En las siguientes horas, lo recibes en tu correo.
Ese día no te vendemos nada. Ni servicios, ni presupuestos
LO QUE SUELE HABER DENTRO
Varios frentes. Y hay que contestar a todos
01
Auditoría de la red de acceso
02
Identidades y accesos
03
Trazabilidad
04
Protección de endpoints
05
Vulnerabilidades técnicas
06
Continuidad de operaciones
07
Respuesta ante incidentes
+
Lo que tu cliente añada
Ninguno se contesta de memoria
De dónde viene el criterio
Trece años leyendo requisitos de seguridad desde los dos lados de la mesa: el de quien los escribe y el de quien los recibe.
+13 años
protegiendo empresas industriales y de servicios
Certificados
ENS · ISO 27001
Declaración de conformidad NIS2 verificada por EQA y Miembros de la Red Nacional de SOC
25 a 250
personas: el tamaño de empresa con el que trabajamos a diario
NUESTRO COMPROMISO
Si estás en esa situación, nos volcamos contigo
No queremos que firmes con los ojos cerrados. Queremos que lo que firmes, lo cumplas
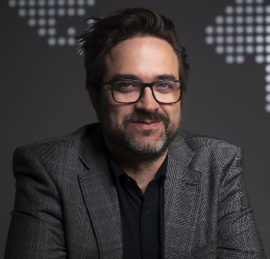
¿Quién te atenderá en esta sesión?
Javier Jiménez
Director General y CISO externo en GrayHats
SIGUIENTE PASO
Elige el hueco que te venga bien
30 minutos · Videollamada · Sin compromiso por ninguna de las partes. Sesión gratuita.
Preguntas frecuentes
Lo que nos preguntan siempre antes de reservar.
No. Leemos lo que te pide tu cliente para que sepas dónde estás. No entramos en tus sistemas ni instalamos nada.
No es estrictamente necesario, pero mejor si está. Ellos saben qué hay montado y nosotros qué pide el documento. Si no pueden, la reunión se puedehacer igual.
Entonces la reunión rinde poco. Resérvala cuando tu cliente te lo mande.
Depende de cuántos frentes haya que construir, por eso no publicamos tarifa. Si quieres presupuesto, tras la reunión, lo tienes en tres días laborables.
Podemos firmar un acuerdo de confidencialidad (NDA) antes de que nos lo envíes.
Indícalo al reservar la reunión y lo coordinamos contigo. También puedes ocultar los datos que no sean necesarios para revisar los requisitos. Si tu cliente limita con quién puedes compartir el documento, confirma antes que puedes facilitárnoslo.